AWS 20

EKS 노드의 Hostname을 Instance ID 기반으로 변경하기

이번 블로그에서는 Amazon EKS에서 EC2 노드의 기본 Hostname 대신 Instance ID를 기반으로 Hostname을 설정하는 방법에 대해 정리해 보겠습니다. 들어가며Amazon EKS에서 Managed Node Group을 생성하면 EC2 인스턴스가 자동으로 생성되고 Kubernetes 클러스터에 Worker Node로 등록됩니다. 이때 노드의 이름은 기본적으로 EC2 Private DNS 이름을 기반으로 설정됩니다. 하지만 노드를 구분하거나 모니터링할 때 EC2 Instance ID를 기반으로 노드를 식별하고 싶을 수 있습니다. 이번 글에서는 Amazon Linux 2023(AL2023) 환경을 기준으로 nodeadm의 실행 구조를 살펴보고, Launch Template의 User Da..
Cloud/Kubernetes 2026.11.11

IPv6 전용 EC2에서 IPv4 주소와 통신하기 (NAT64)

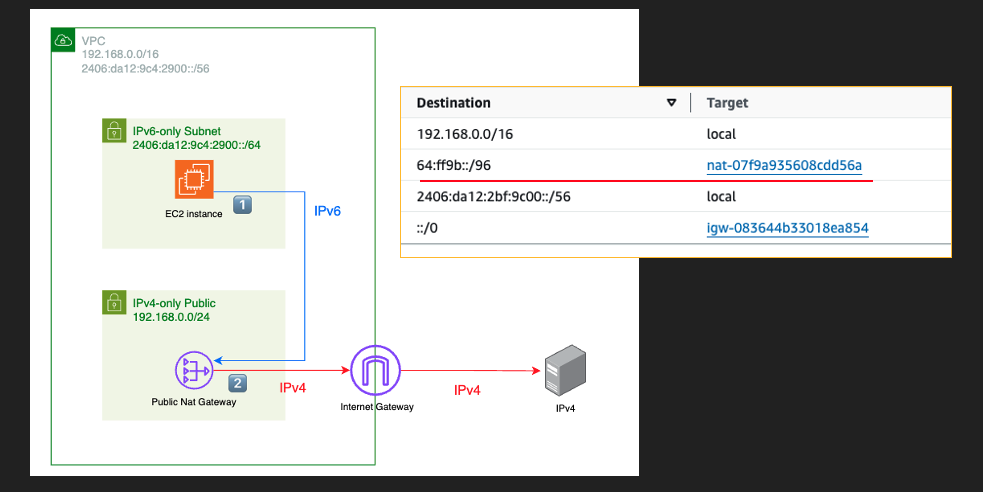
이번 블로그에서는 AWS에서 IPv6 전용 EC2가 NAT Gateway를 통해 IPv4 주소와 통신하는 방법에 대한 글을 작성해 보겠습니다.들어가며퍼블릭 IPv4 주소에 비용이 붙으면서 IPv6 전용 서브넷으로 인프라를 구성하는 경우가 늘고 있습니다. 그런데 막상 IPv6 전용 EC2를 띄워 보면 금방 문제를 만나게 됩니다. 아직 인터넷의 많은 서비스가 IPv4 만 지원하기 때문에, IPv4 주소로는 통신이 되지 않는 것입니다. 이 글에서는 NAT Gateway의 NAT64 기능으로 이 문제를 해결하는 방법과, IPv4 주소를 IPv6 주소로 직접 변환해 통신하는 과정을 정리했습니다.사전 지식: IPv6 EC2는 왜 IPv4와 통신할 수 없을까?IPv4와 IPv6는 서로 호환되지 않는 별개의 프로토콜입..

Cloud/AWS 2026.11.04

AWS Pod EIP Controller로 Pod마다 고유한 공인 IP 부여하기

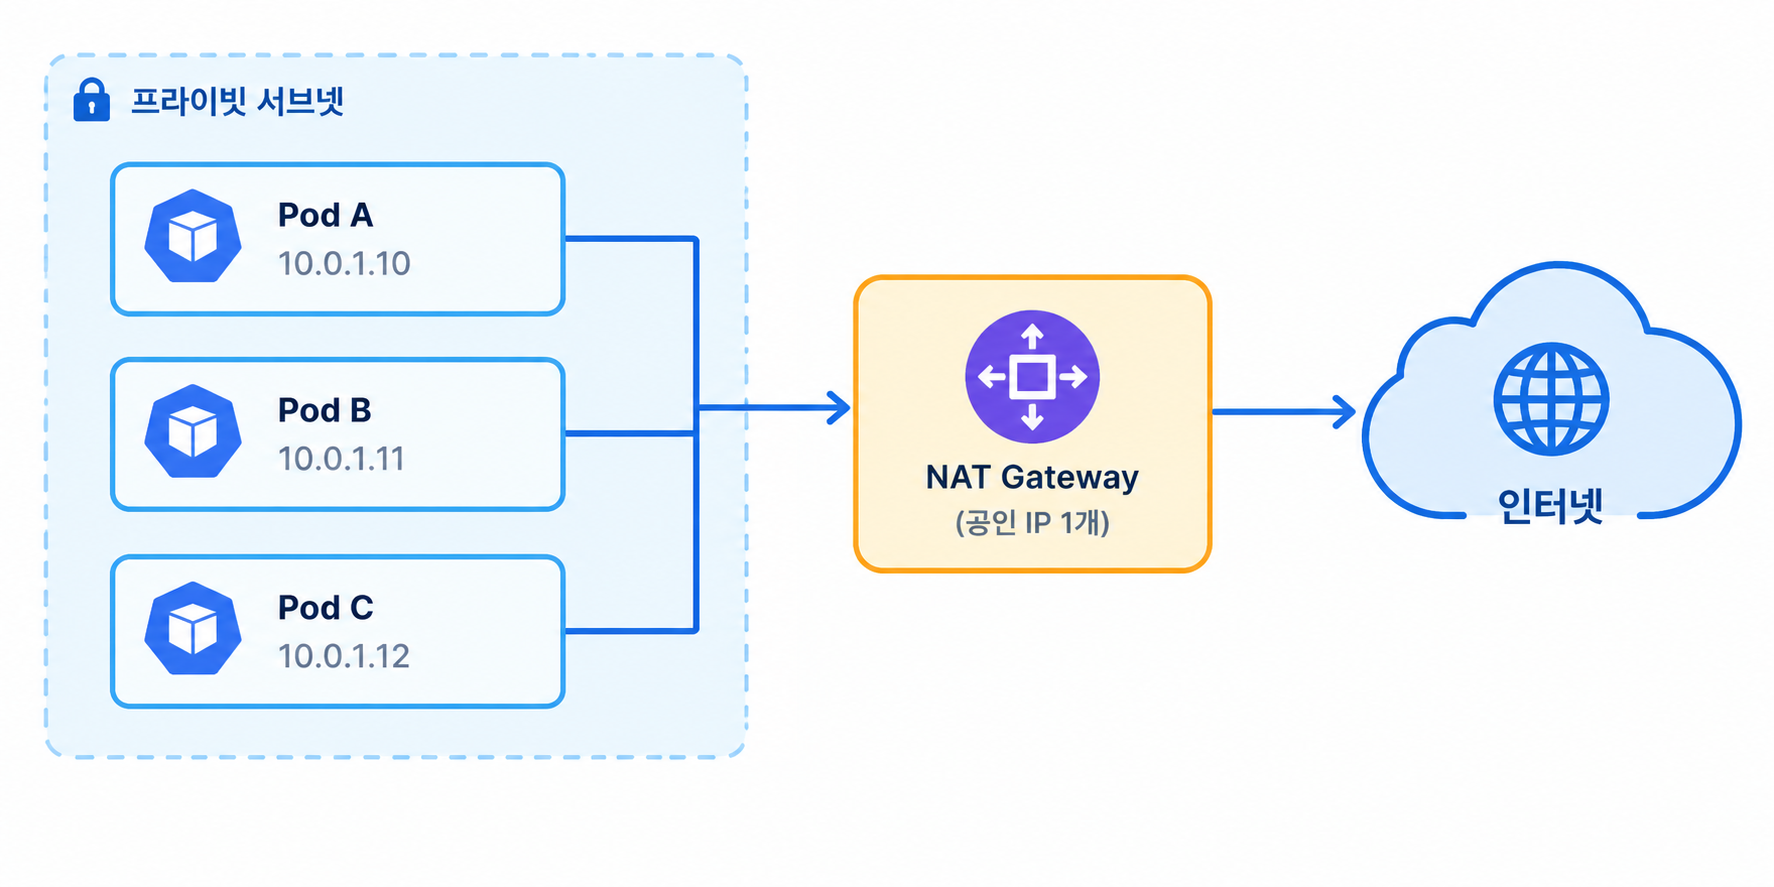
이번 블로그에서는 AWS EKS 환경에서 Pod마다 고유한 공인 IP를 할당하는 방법에 대한 글을 작성해 보겠습니다. 들어가며외부 파트너사 API를 연동하다 보면 "허용할 IP를 알려주세요"라는 요청을 자주 받게 됩니다. 그런데 요구사항이 한 단계 더 나아가 Pod마다 서로 다른 IP로 식별되어야 한다면 이야기가 달라집니다.EKS의 기본 구성에서는 여러 Pod가 노드의 IP나 NAT Gateway의 IP 하나를 공유해서 나가기 때문에, Pod 단위 화이트리스트가 애초에 성립되지 않습니다. 이 글에서는 이 문제를 AWS Pod EIP Controller로 해결하는 과정을 정리했습니다. 기본적으로 Pod는 어떻게 인터넷에 나가는가?EKS에서 Pod의 아웃바운드 경로는 Worker Node가 어느 서브넷에 ..

Cloud/Kubernetes 2026.10.25

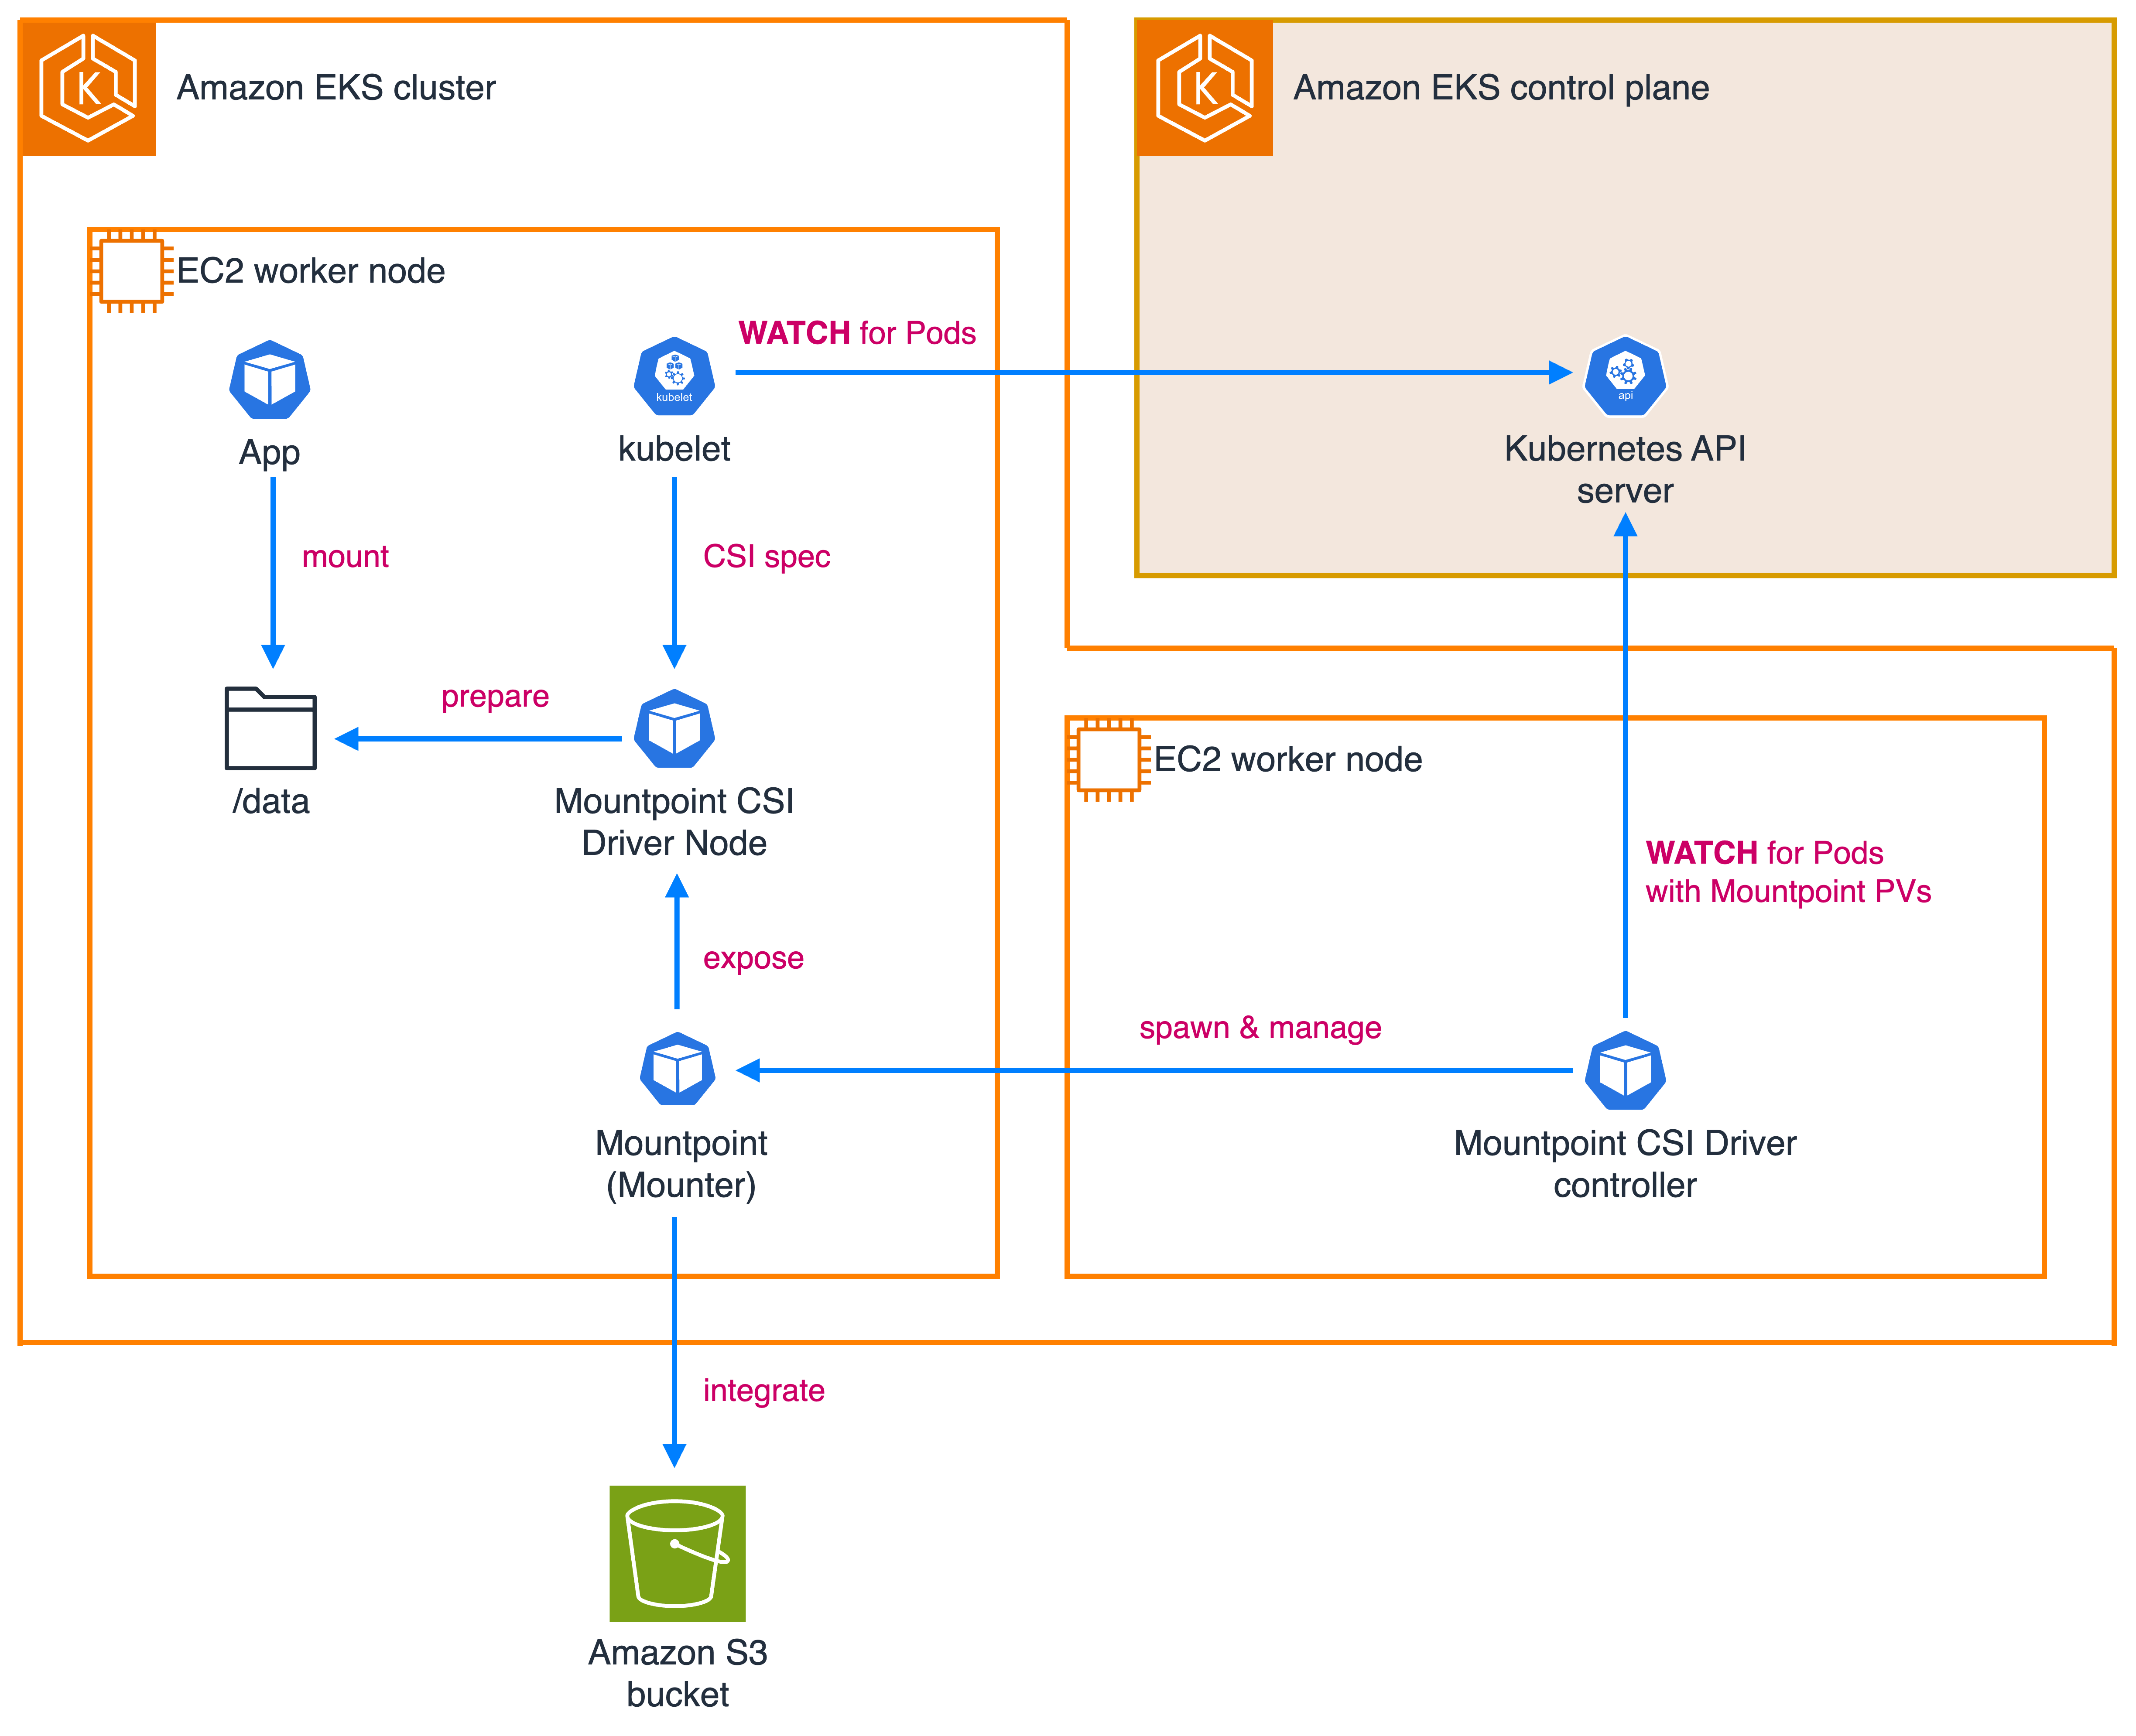
EKS S3 CSI Driver

이번 블로그에서는 Amazon EKS 환경에서 S3 CSI Driver를 사용하여 Amazon S3를 Kubernetes Pod에서 스토리지처럼 활용하는 방법을 실습해보는 글을 작성해보겠습니다. 구축방안먼저 아래의 명령어로 실습에 필요한 환경변수를 지정해 줘야 합니다.export EKS_CLUSTER_NAME=""export EKS_NODE_GROUP_NAME=export AWS_REGION=ap-northeast-2export CLUSTER_OIDC=$(aws eks describe-cluster --name $EKS_CLUSTER_NAME --query "cluster.identity.oidc.issuer" --output text | cut -c 9-100)export ACCOUNT_ID=$(aws..

Cloud/Kubernetes 2026.07.09

Access denied - Delete Apache Flink Table

AWS Apache Flink를 사용하다 보면 애플리케이션을 테스트하거나 불필요한 테이블을 정리하는 과정에서 Glue Data Catalog Table을 삭제하려고 할 때 권한 오류(AccessDenied) 가 발생하는 경우가 있습니다. 이번 글에서는 해당 오류가 발생하는 원인과 해결 방법을 간단하게 정리해보겠습니다. 문제 상황Apache Flink에서 생성한 테이블을 삭제하려고 하면 다음과 같이 권한이 없다는 오류가 발생할 수 있습니다.AccessDeniedExceptionglue:DeleteTable 권한 부족Glue Catalog Table 삭제 실패특히 IAM 사용자나 IAM Role에 필요한 Glue 권한이 포함되어 있지 않은 경우 이러한 문제가 발생합니다. 원인Apache Flink는 테이블 ..

SSH Connection Error Trouble Shooting

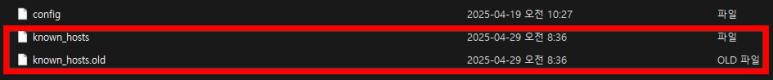
이번 블로그에서는 AWS EC2를 사용할 때 가끔 발생하게 되는 SSH Connection Error Trouble Shooting 글을 작성해 보겠습니다. 문제 상황가끔 인스턴스를 지우고 하는 과정에서 새 인스턴스에 접속할려고 하는 경우 아래와 같은 문제가 나게 됩니다.@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@ WARNING: REMOTE HOST IDENTIFICATION HAS CHANGED! @@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@IT IS POSSIBLE THAT SOMEONE IS DOING SOMETHING NASTY!Someone could be..

Security Group Unauthorized Inbound Rule Revoke

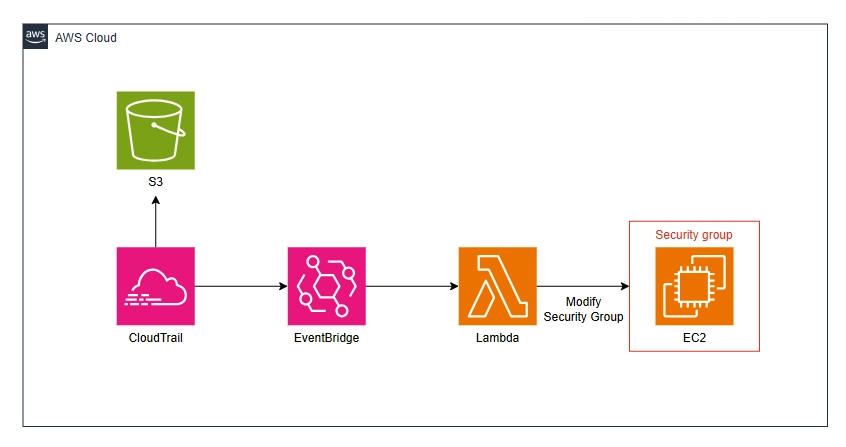
이번 블로그에서는 보안 그룹(Security Group)에 존재하는 승인되지 않은 인바운드(Inbound) 규칙을 자동으로 탐지하고 제거하는 아래의 거버넌스 아키텍처를 구현해 보겠습니다. 이를 통해 클라우드 환경에서 보안 정책을 지속적으로 준수하고, 잘못된 보안 그룹 설정으로 인한 위험을 최소화하는 방법을 살펴보겠습니다. 구축 방안먼저 CloudTrail의 로그를 기록하기 위한 S3를 아래의 명령어를 이용해 생성해줍니다.aws s3 mb s3://wsk-cloudtrail-bucket 다음으로 S3에 사용될 정책을 아래의 명령어를 이용해 생성 및 부여해줍니다.cat policy.json{ "Version": "2012-10-17", "Statement": [ { "Sid": "AWSC..

Cloud/AWS 2026.07.07

AWS EC2 비밀번호로 접속하기

이번 블로그에서는 AWS EC2를 키페어로 접속하는게 아닌 비밀번호를 설정하여 접속하는 방법에 대한 글을 작성해보겠습니다. 구축방안우선 EC2의 접속해 아래의 명령어를 이용해 SSH 서버 설정 파일인 /etc/ssh/sshd_config 파일을 편집해서 비밀번호 인증을 허용하게 설정해줘야합니다.sudo 권한 즉 관리자의 권한에 있다는 기반으로 설명합니다.sed -i 's/PasswordAuthentication no/PasswordAuthentication yes/' /etc/ssh/sshd_config 비밀번호 인증을 허용하게 설정을 하였다면 아래의 명령어로 SSH를 재시작 해줍니다.systemctl restart sshd 마지막으로 아래의 명령어를 이용해 비밀번호로 사용할 비밀번호를 설정해줍니다.e..

Cloud/AWS 2026.02.15

RDS Healthcheck Disaster Recovery

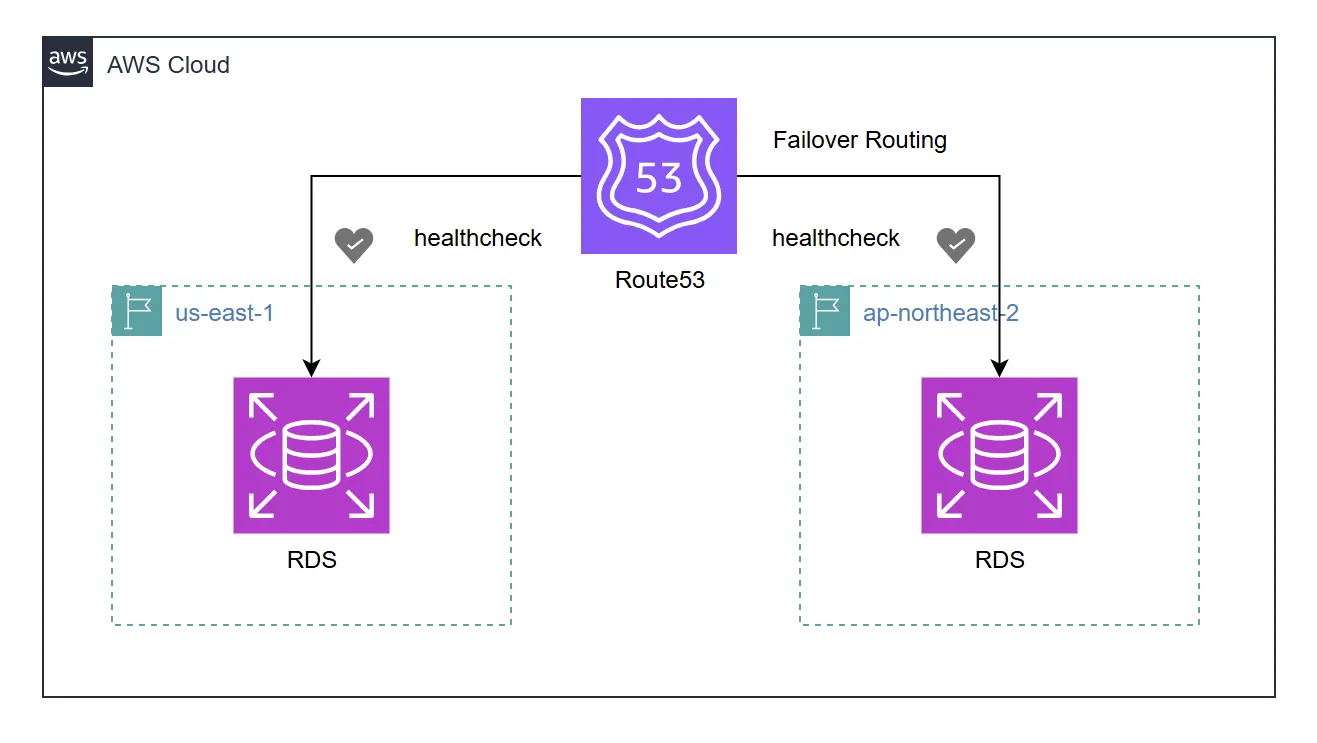
이번 블로그에서는 AWS RDS를 Multi-Region 구조로 구성하여 고가용성을 확보하는 방법에 대해 정리해보겠습니다.단일 리전에 RDS를 구성할 경우, 해당 리전에 장애가 발생하면 데이터베이스에 접근할 수 없게 되는 치명적인 문제가 발생할 수 있습니다. 이러한 리전 단위 장애(Region Failure)에 대비하기 위해, RDS를 서로 다른 리전에 구성하고 장애 발생 시 자동으로 다른 리전의 RDS로 트래픽을 전환하는 Disaster Recovery(재해 복구) 아키텍처를 설계해보겠습니다. 구축 방안우선 아래의 Github 링크를 통해 인프라를 테라폼을 이용해 구성해야 합니다.https://github.com/learning-wlstmd/db-health GitHub - learning-wlstmd..

Cloud/AWS 2026.02.11

AWS EC2 Fail2ban

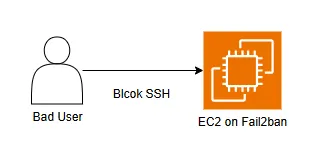
이번 블로그에서는 리눅스에서 주로 보안을 강화하기 위해 사용되는 도구인 Fail2ban을 AWS EC2에 적용하는 글을 작성해보겠습니다. Fail2ban 개념Fail2ban은 리눅스에서 주로 보안을 강화하기 위해 사용되는 도구입니다. 서버에 대한 무차별 공격을 방어하기 위해 개발된 이 도구는 주로 SSH와 같은 네트워크 서비스에 적용됩니다. 로그 파일을 모니터링하여 특정 IP에서 지속적으로 실패한 로그인 시도를 감지하고, 일정한 규칙에 따라 해당 IP를 자동으로 차단하는 역할을 합니다. 또한 Fail2ban은 iptables와 연동하여 IP를 차단하고, 차단된 IP는 일정 시간이 지나면 자동으로 해제될 수 있습니다. 구축 방안먼저 AWS EC2에 SSH로 접속해 아래의 명령어로 필요한 패키지들을 설치 및..

Cloud/AWS 2026.02.11