전체 글 45

대칭키와 비대칭키

이번 블로그에서는 보안의 가장 기본이 되는 대칭키와 비대칭키 암호화에 대한 글을 작성해보겠습니다. 대칭키 & 비대칭키란?대칭키(Symmetric Key) 암호화는 암호화와 복호화에 같은 키 하나를 쓰는 방식입니다.비대칭키(Asymmetric / Public Key) 암호화는 공개키와 개인키 한 쌍을 씁니다. 한 키로 암호화한 데이터는 짝이 되는 다른 키로만 풀 수 있습니다. 대칭키 (Symmetric)하나의 비밀키로 암호화와 복호화를 모두 합니다.대표 알고리즘으로는 AES(AES-256), ChaCha20이 있고, 예전에는 DES/3DES를 썼습니다.장점매우 빠르고, 대용량 데이터를 처리하는 데 효율적입니다.단점 키 분배 문제: 상대에게 비밀키를 안전하게 전달할 방법이 따로 필요합니다. 키 폭증 문..
Security 2026.09.30

Jev (TypeSafe AI의 System One 모델)

이번 블로그에서는 최근 큰 주목을 받고 있는 Jev에 대해 알아보는 글을 작성해 보겠습니다. Jev란?TypeSafe AI가 만든 transformer 기반 모델입니다. LLM처럼 텍스트를 생성하지는 않지만, 상태와 타입이 정해진 질문을 받아 확률과 신뢰도가 붙은 타입 결정값을 돌려주고, 이 값은 코드가 바로 분기에 쓸 수 있습니다. 출시 배경과 기본 정보샌프란시스코 기반 스타트업 TypeSafe AI가 만든 독점 모델로, 2026년 9월 15일 제한적 얼리 액세스로 공개가 되었습니다.창업자는 Diego Almeida이며, ChatGPT와 RLHF의 공동 개발자로, OpenAI에서 일하다 회사를 세웠습니다.'System One'이라는 이름은 Daniel Kahneman의 '생각에 관한 생각(Thinkin..

AI 2026.09.23

Claude Code Guide

이번 블로그에서는 Claude Code에 대해 알아보고 활용하는 방법에 대한 글을 작성해보겠습니다. What is Claude Code?Anthropic의 CLI 기반 AI 코딩 에이전트입니다.코드베이스를 읽고, 파일을 편집하고, 명령을 실행하고, 개발 도구와 통합하는 에이전트 코딩 도구입니다.Fable 5.1, Sonnet 5, Opus 5 등 최신 모델을 사용하고 있습니다.뛰어난 컨텍스트 관리 및 툴 호출 능력을 가지고 있습니다. Initial SetupMac / Linux 기준# 설치curl -fsSL | bash# 프로젝트 시작mkdir my-projectcd my-projectclaudeWindows 기준# Powershellirm | iex# CMDcurl -fsSL -o install...

AI 2026.09.16

CoreDNS

이번 블로그에서는 Kubernetes의 기본 DNS 서버인 CoreDNS의 개념에 대한 글을 작성해보겠습니다.CoreDNS 개념CoreDNS는 Kubernetes 클러스터의 기본 DNS 서버로, Service, Pod 이름을 클러스터 내부 IP로 변환(서비스 디스커버리)하고 클러스터 외부 도메인 질의는 상위(upstream) DNS로 포워딩하는 모듈형 DNS 애플리케이션입니다. 위치와 역할Kubernetes 1.13부터 kube-dns를 대체한 기본 클러스터 DNS kube-system 네임스페이스에 Deployment로 실행되고, 그 앞에 kube-dns라는 이름의 Service(ClusterIP)가 붙습니다. ( Service 이름이 kube-dns인 이유는 과거 호환성 때문입니다.)클러스터의 모든 ..

Cloud/Kubernetes 2026.09.09

EKS S3 CSI Driver

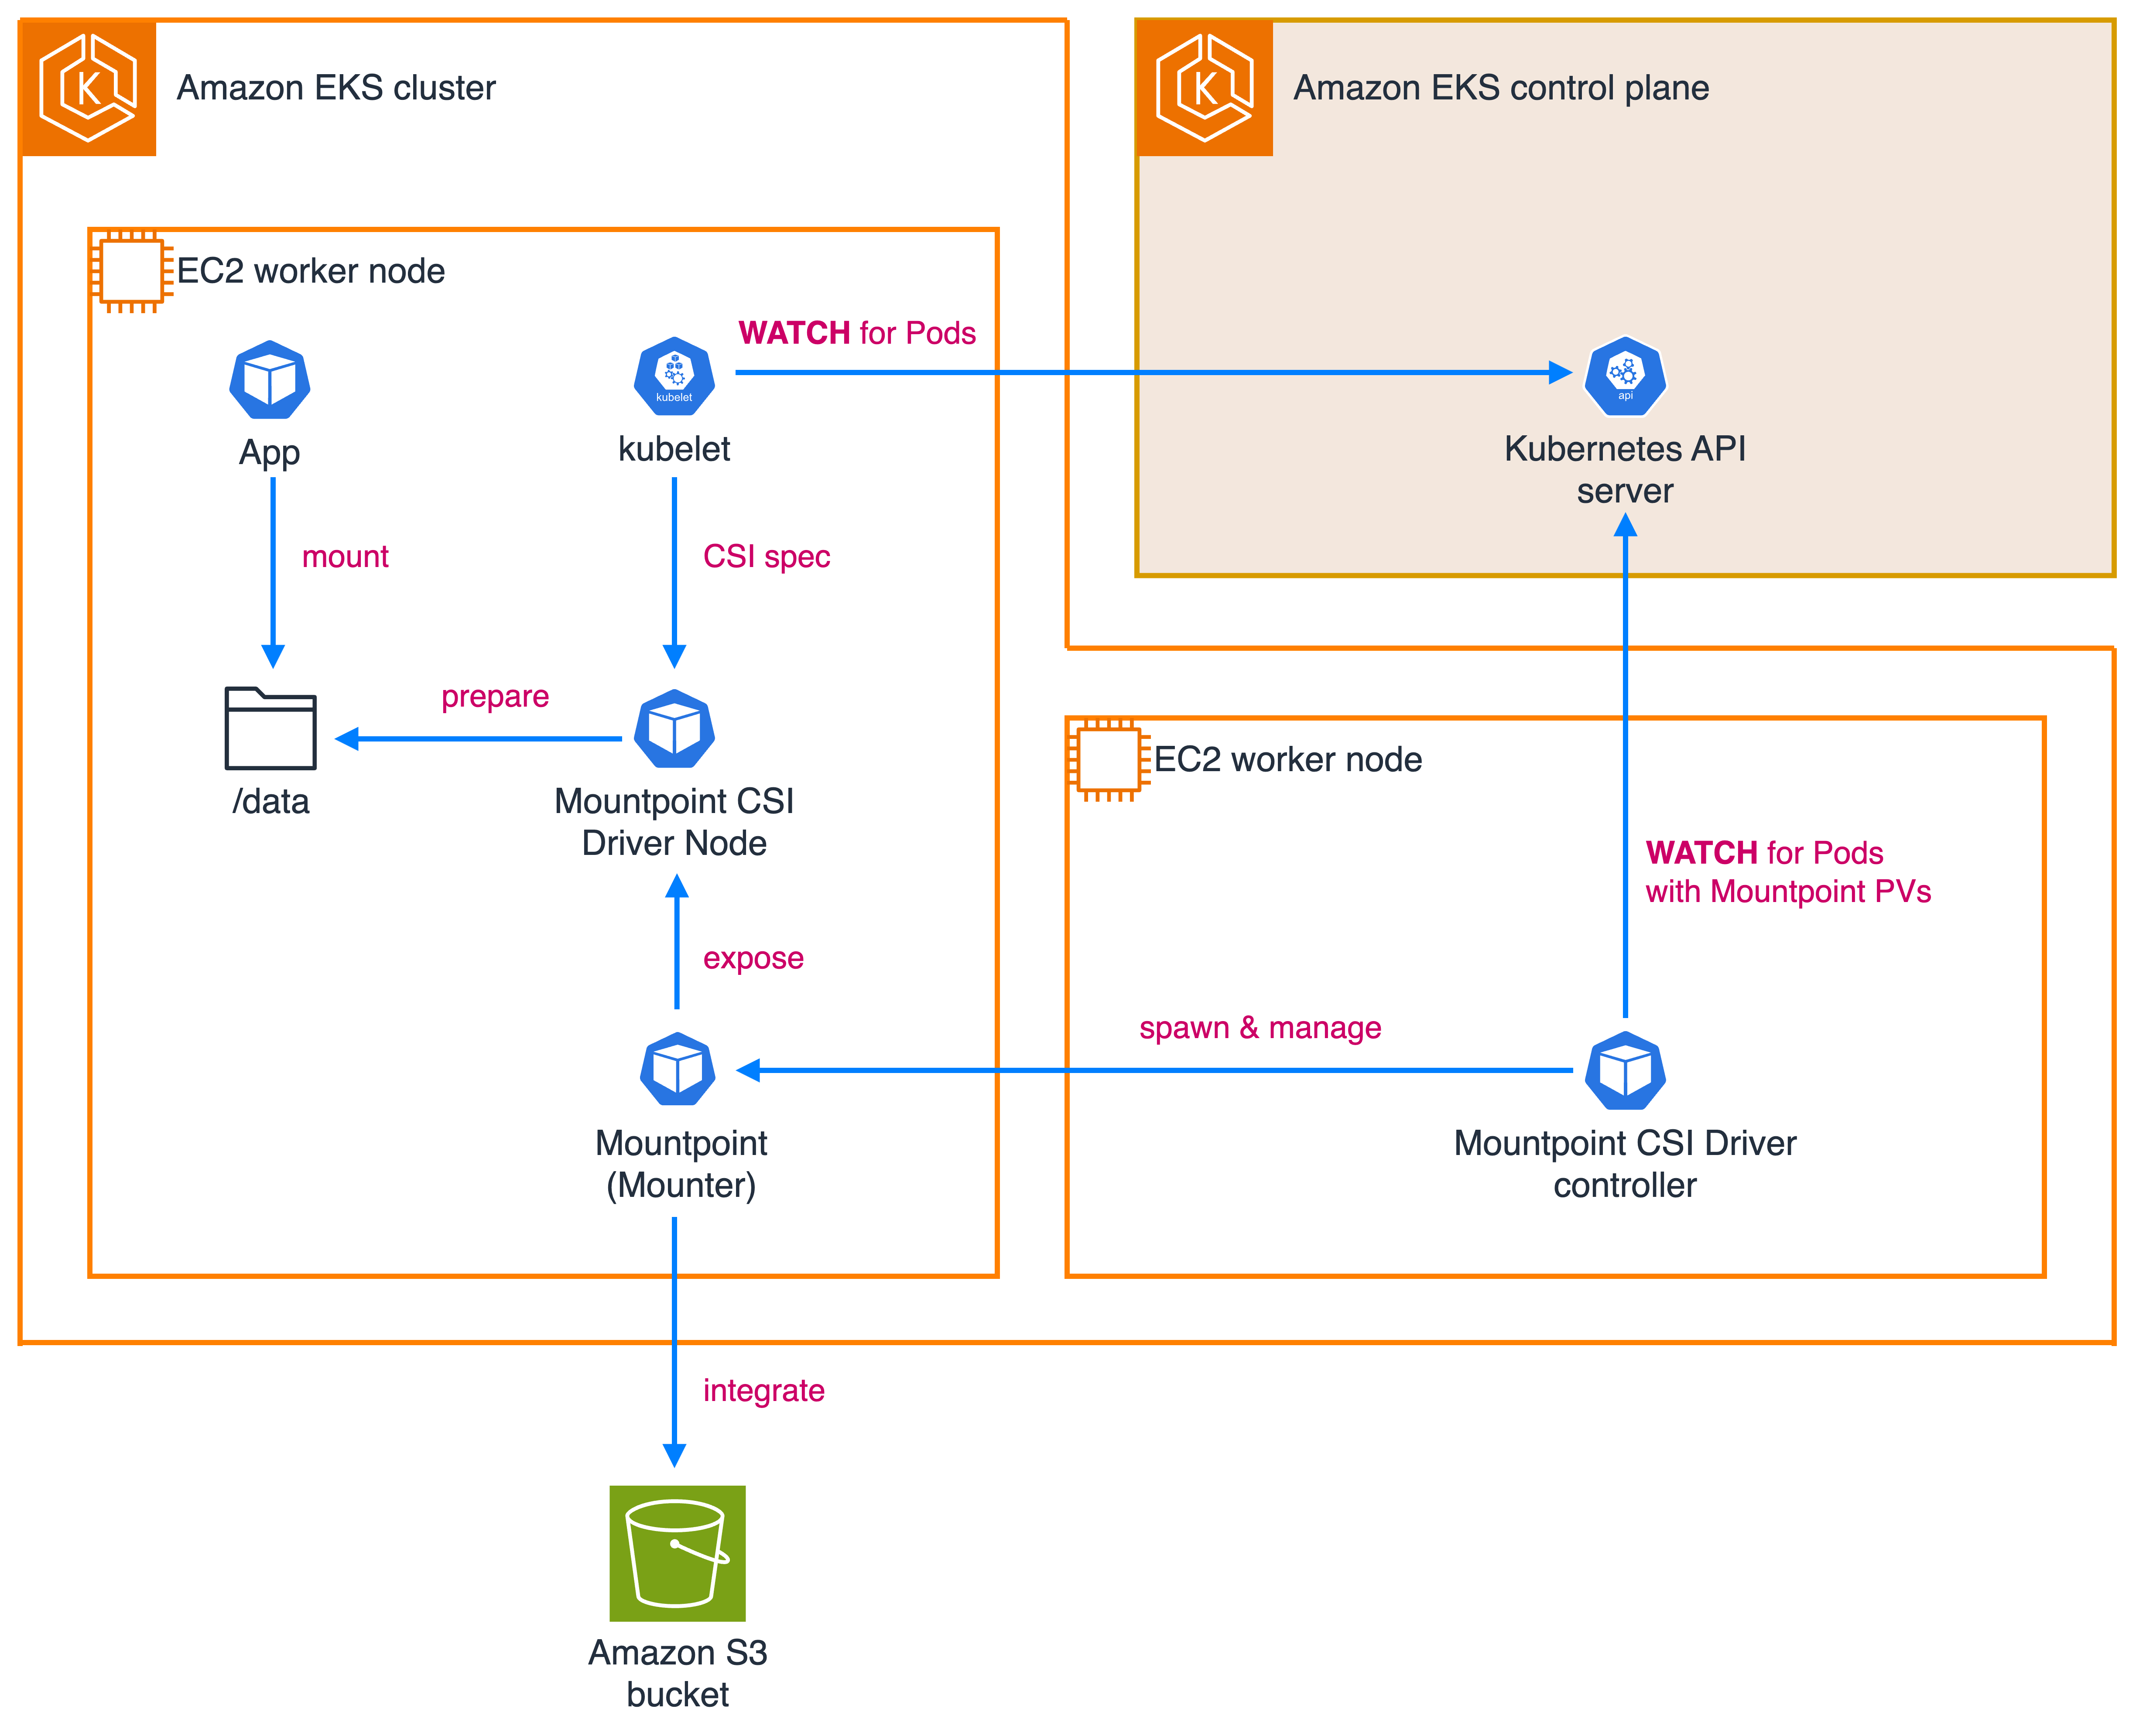
이번 블로그에서는 Amazon EKS 환경에서 S3 CSI Driver를 사용하여 Amazon S3를 Kubernetes Pod에서 스토리지처럼 활용하는 방법을 실습해보는 글을 작성해보겠습니다. 구축방안먼저 아래의 명령어로 실습에 필요한 환경변수를 지정해 줘야 합니다.export EKS_CLUSTER_NAME=""export EKS_NODE_GROUP_NAME=export AWS_REGION=ap-northeast-2export CLUSTER_OIDC=$(aws eks describe-cluster --name $EKS_CLUSTER_NAME --query "cluster.identity.oidc.issuer" --output text | cut -c 9-100)export ACCOUNT_ID=$(aws..

Cloud/Kubernetes 2026.07.09

Access denied - Delete Apache Flink Table

AWS Apache Flink를 사용하다 보면 애플리케이션을 테스트하거나 불필요한 테이블을 정리하는 과정에서 Glue Data Catalog Table을 삭제하려고 할 때 권한 오류(AccessDenied) 가 발생하는 경우가 있습니다. 이번 글에서는 해당 오류가 발생하는 원인과 해결 방법을 간단하게 정리해보겠습니다. 문제 상황Apache Flink에서 생성한 테이블을 삭제하려고 하면 다음과 같이 권한이 없다는 오류가 발생할 수 있습니다.AccessDeniedExceptionglue:DeleteTable 권한 부족Glue Catalog Table 삭제 실패특히 IAM 사용자나 IAM Role에 필요한 Glue 권한이 포함되어 있지 않은 경우 이러한 문제가 발생합니다. 원인Apache Flink는 테이블 ..

SSH Connection Error Trouble Shooting

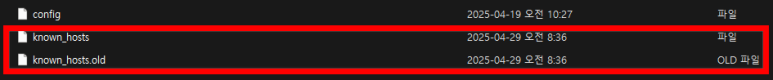
이번 블로그에서는 AWS EC2를 사용할 때 가끔 발생하게 되는 SSH Connection Error Trouble Shooting 글을 작성해 보겠습니다. 문제 상황가끔 인스턴스를 지우고 하는 과정에서 새 인스턴스에 접속할려고 하는 경우 아래와 같은 문제가 나게 됩니다.@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@ WARNING: REMOTE HOST IDENTIFICATION HAS CHANGED! @@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@IT IS POSSIBLE THAT SOMEONE IS DOING SOMETHING NASTY!Someone could be..

Security Group Unauthorized Inbound Rule Revoke

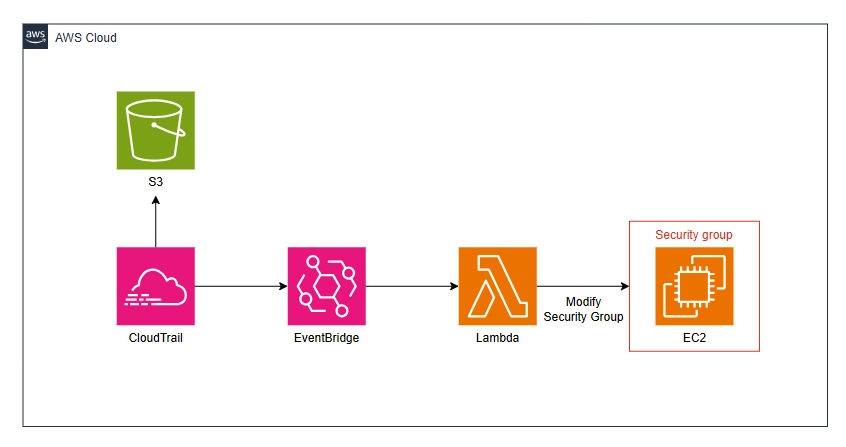
이번 블로그에서는 보안 그룹(Security Group)에 존재하는 승인되지 않은 인바운드(Inbound) 규칙을 자동으로 탐지하고 제거하는 아래의 거버넌스 아키텍처를 구현해 보겠습니다. 이를 통해 클라우드 환경에서 보안 정책을 지속적으로 준수하고, 잘못된 보안 그룹 설정으로 인한 위험을 최소화하는 방법을 살펴보겠습니다. 구축 방안먼저 CloudTrail의 로그를 기록하기 위한 S3를 아래의 명령어를 이용해 생성해줍니다.aws s3 mb s3://wsk-cloudtrail-bucket 다음으로 S3에 사용될 정책을 아래의 명령어를 이용해 생성 및 부여해줍니다.cat policy.json{ "Version": "2012-10-17", "Statement": [ { "Sid": "AWSC..

Cloud/AWS 2026.07.07

AWS EC2 비밀번호로 접속하기

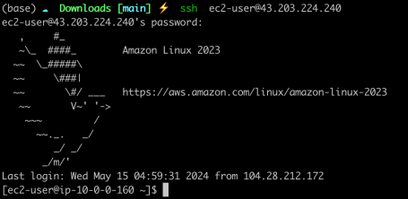
이번 블로그에서는 AWS EC2를 키페어로 접속하는게 아닌 비밀번호를 설정하여 접속하는 방법에 대한 글을 작성해보겠습니다. 구축방안우선 EC2의 접속해 아래의 명령어를 이용해 SSH 서버 설정 파일인 /etc/ssh/sshd_config 파일을 편집해서 비밀번호 인증을 허용하게 설정해줘야합니다.sudo 권한 즉 관리자의 권한에 있다는 기반으로 설명합니다.sed -i 's/PasswordAuthentication no/PasswordAuthentication yes/' /etc/ssh/sshd_config 비밀번호 인증을 허용하게 설정을 하였다면 아래의 명령어로 SSH를 재시작 해줍니다.systemctl restart sshd 마지막으로 아래의 명령어를 이용해 비밀번호로 사용할 비밀번호를 설정해줍니다.e..

Cloud/AWS 2026.02.15

RDS IAM Authentication

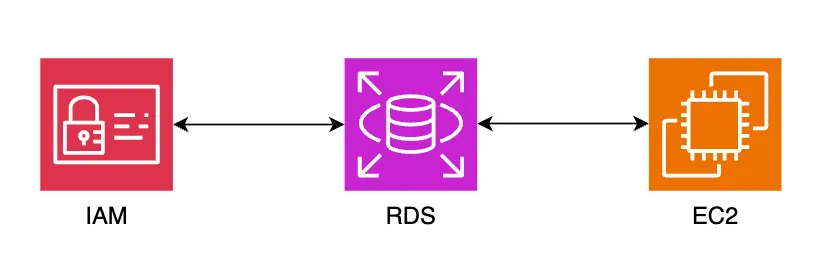
이번 블로그에서는 RDS IAM Authentication을 구성하는 방법에 대해서 작성해보겠습니다. IAM Authentication을 사용하는 이유RDS Database에 접속할 때 암호를 사용해도 되지만, IAM 인증을 사용하기도 됩니다. IAM 인증에서는 RDS가 생성하는 인증 토큰을 사용하며 각 토큰의 수명은 15분입니다. SSL 또는 TLS를 사용하여 DB 인스턴스에 대한 연결을 암호화합니다. 즉 비밀번호 관리 필요성을 없애 보안을 강화하고, IAM 기반의 중앙집중식 권한 관리를 통해 운영 효율성을 높이며, 15분마다 만료되는 토큰을 사용하여 해킹 위협을 줄이기 위해 사용합니다. 구축 방안우선 EC2에서 사용할 역할을 생성 및 권한을 부여해줘야합니다.권한은 아래의 사진과 JSON을 참고하여 구..

Cloud/AWS 2026.02.15